
AI Act dla e-commerce: jesteś podmiotem stosującym, nie widzem
Być może słyszałeś, że termin unijnego AI Act został przesunięty. Owszem – dla jednej części. Ale fragment najważniejszy dla zgodności sklepów internetowych z AI Act zaczął obowiązywać 2 sierpnia 2026 roku i wraz z nim ruszyło egzekwowanie przepisów.
Zamieszanie jest zrozumiałe. Pod koniec 2025 roku Komisja Europejska przedstawiła pakiet upraszczający – tzw. „AI Omnibus” – i on rzeczywiście przesunął część terminów. Obowiązki dotyczące systemów wysokiego ryzyka w obszarach wrażliwych obowiązują teraz od grudnia 2027 roku. Systemy wbudowane w produkty fizyczne mają czas do sierpnia 2028 roku. Jeśli więc trafiłeś na nagłówek o opóźnieniu AI Act, przeczytałeś prawdę.
Tyle że przeczytałeś niewłaściwą połowę. Zasady przejrzystości się nie przesunęły. Obowiązują już teraz, a Urząd ds. AI przy Komisji Europejskiej zaczął je egzekwować 2 sierpnia.
Dla większości sklepów internetowych to mniejszy problem, niż się wydaje. Obowiązki są niewielkie i tanie. Pułapka jest inna i ma charakter strukturalny: AI Act nakłada obowiązek na tych, którzy system eksploatują, a nie na tych, którzy go zbudowali. Co oznacza, że na pytanie „kto tu odpowiada za zgodność z przepisami” jest odpowiedź, która może ci się nie spodobać.
Dostawca czy podmiot stosujący
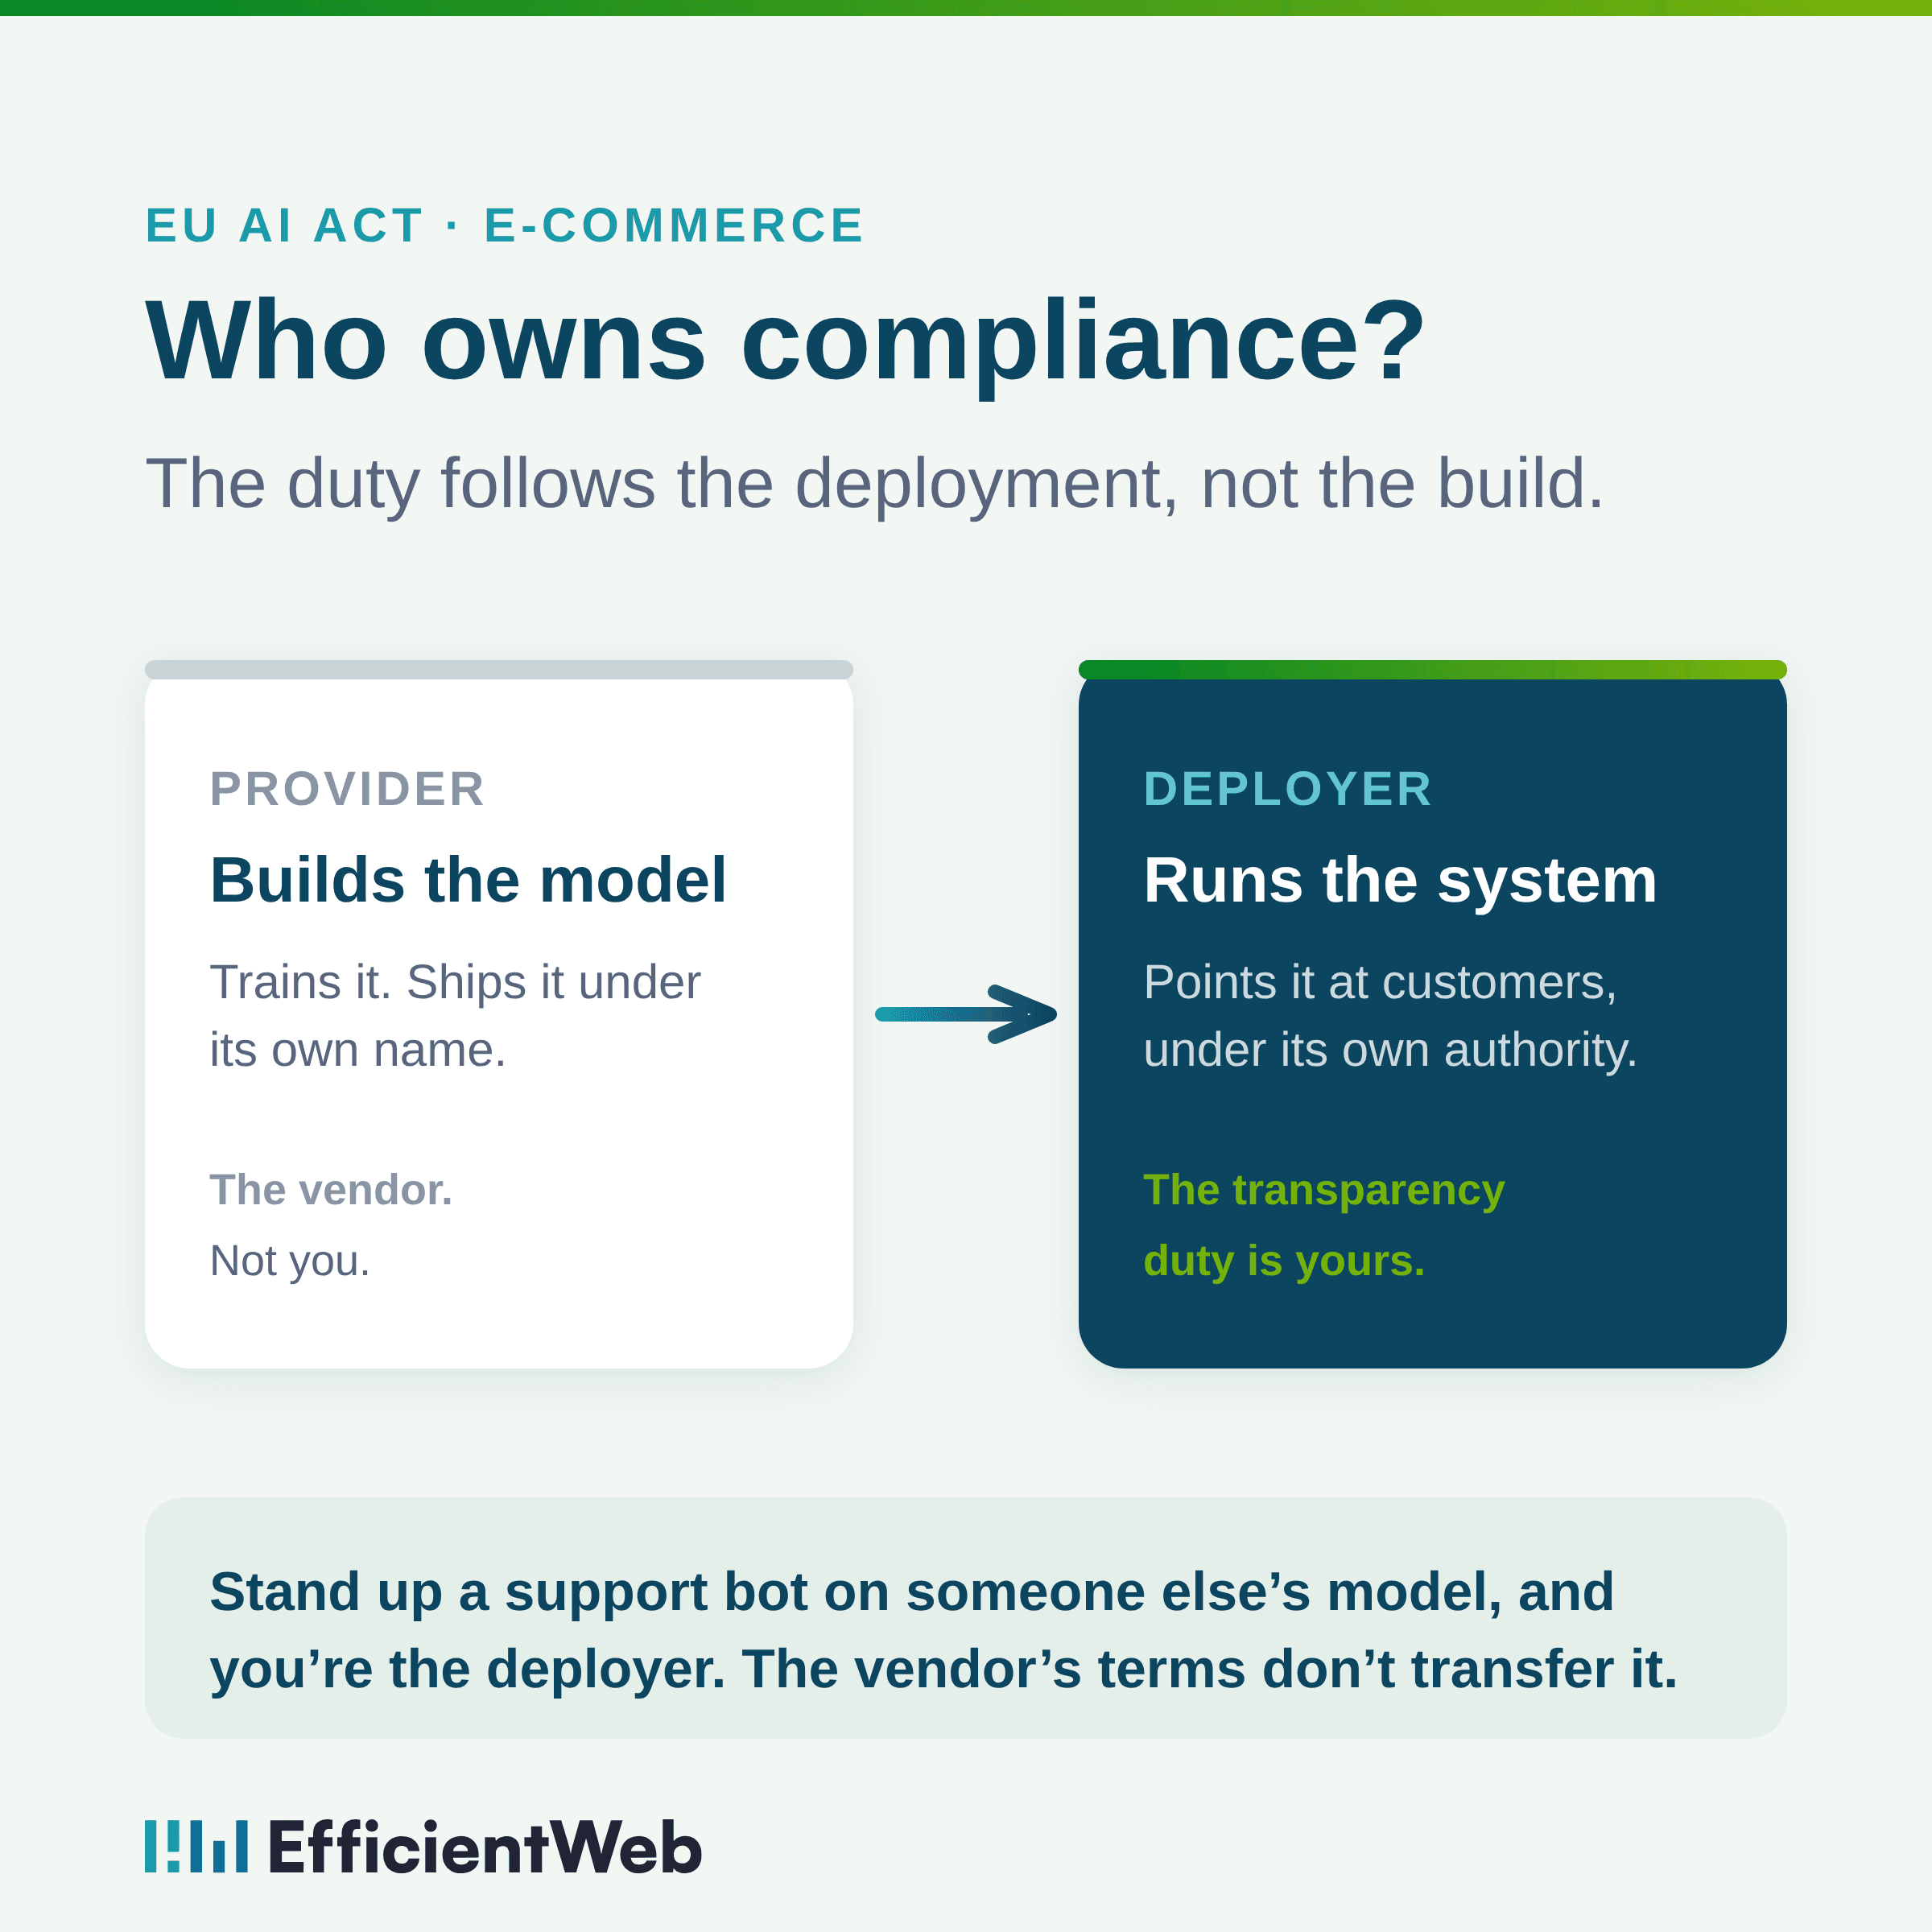
Rozporządzenie rozróżnia dwie role. Dostawca rozwija system AI lub zleca jego rozwój i wprowadza go do obrotu pod własną nazwą. Podmiot stosujący wykorzystuje ten system, za który ponosi odpowiedzialność. Różne role, różne obowiązki.
Zespoły techniczne odruchowo wrzucają regulacje AI do szuflady z cudzymi problemami – to niby sprawa firm, które trenują duże modele. Ten odruch jest dokładnie odwrotny do rzeczywistości. Jeśli uruchamiasz chatbota obsługi klienta na cudzym modelu, nie zbudowałeś modelu, ale to ty eksploatujesz system. Obowiązki przejrzystości dotyczące tej interakcji są twoje. Regulamin dostawcy ich nie przenosi, bo prawo w ogóle nie przypisało ich dostawcy.
To nie jest luka, której ktoś zapomniał załatać. Tak to zaprojektowano. Ten, kto decyduje się skierować system AI do klientów, jest w najlepszej pozycji, żeby powiedzieć tym klientom, co się dzieje. Dlatego to na nim spoczywa obowiązek.
Kiedy spojrzysz na to w ten sposób, resztę rozporządzenia czyta się łatwiej. Przestajesz pytać „czy to AI podlega regulacji”, a zaczynasz pytać „co stosuję i co z tego tytułu muszę ujawnić”.
Większość twojego AI jest w porządku w świetle AI Act
Oto część, którą checklisty zakopują pod ośmioma krokami grozy: większość AI w zwykłym sklepie internetowym wiąże się z minimalnymi obowiązkami albo z żadnymi.
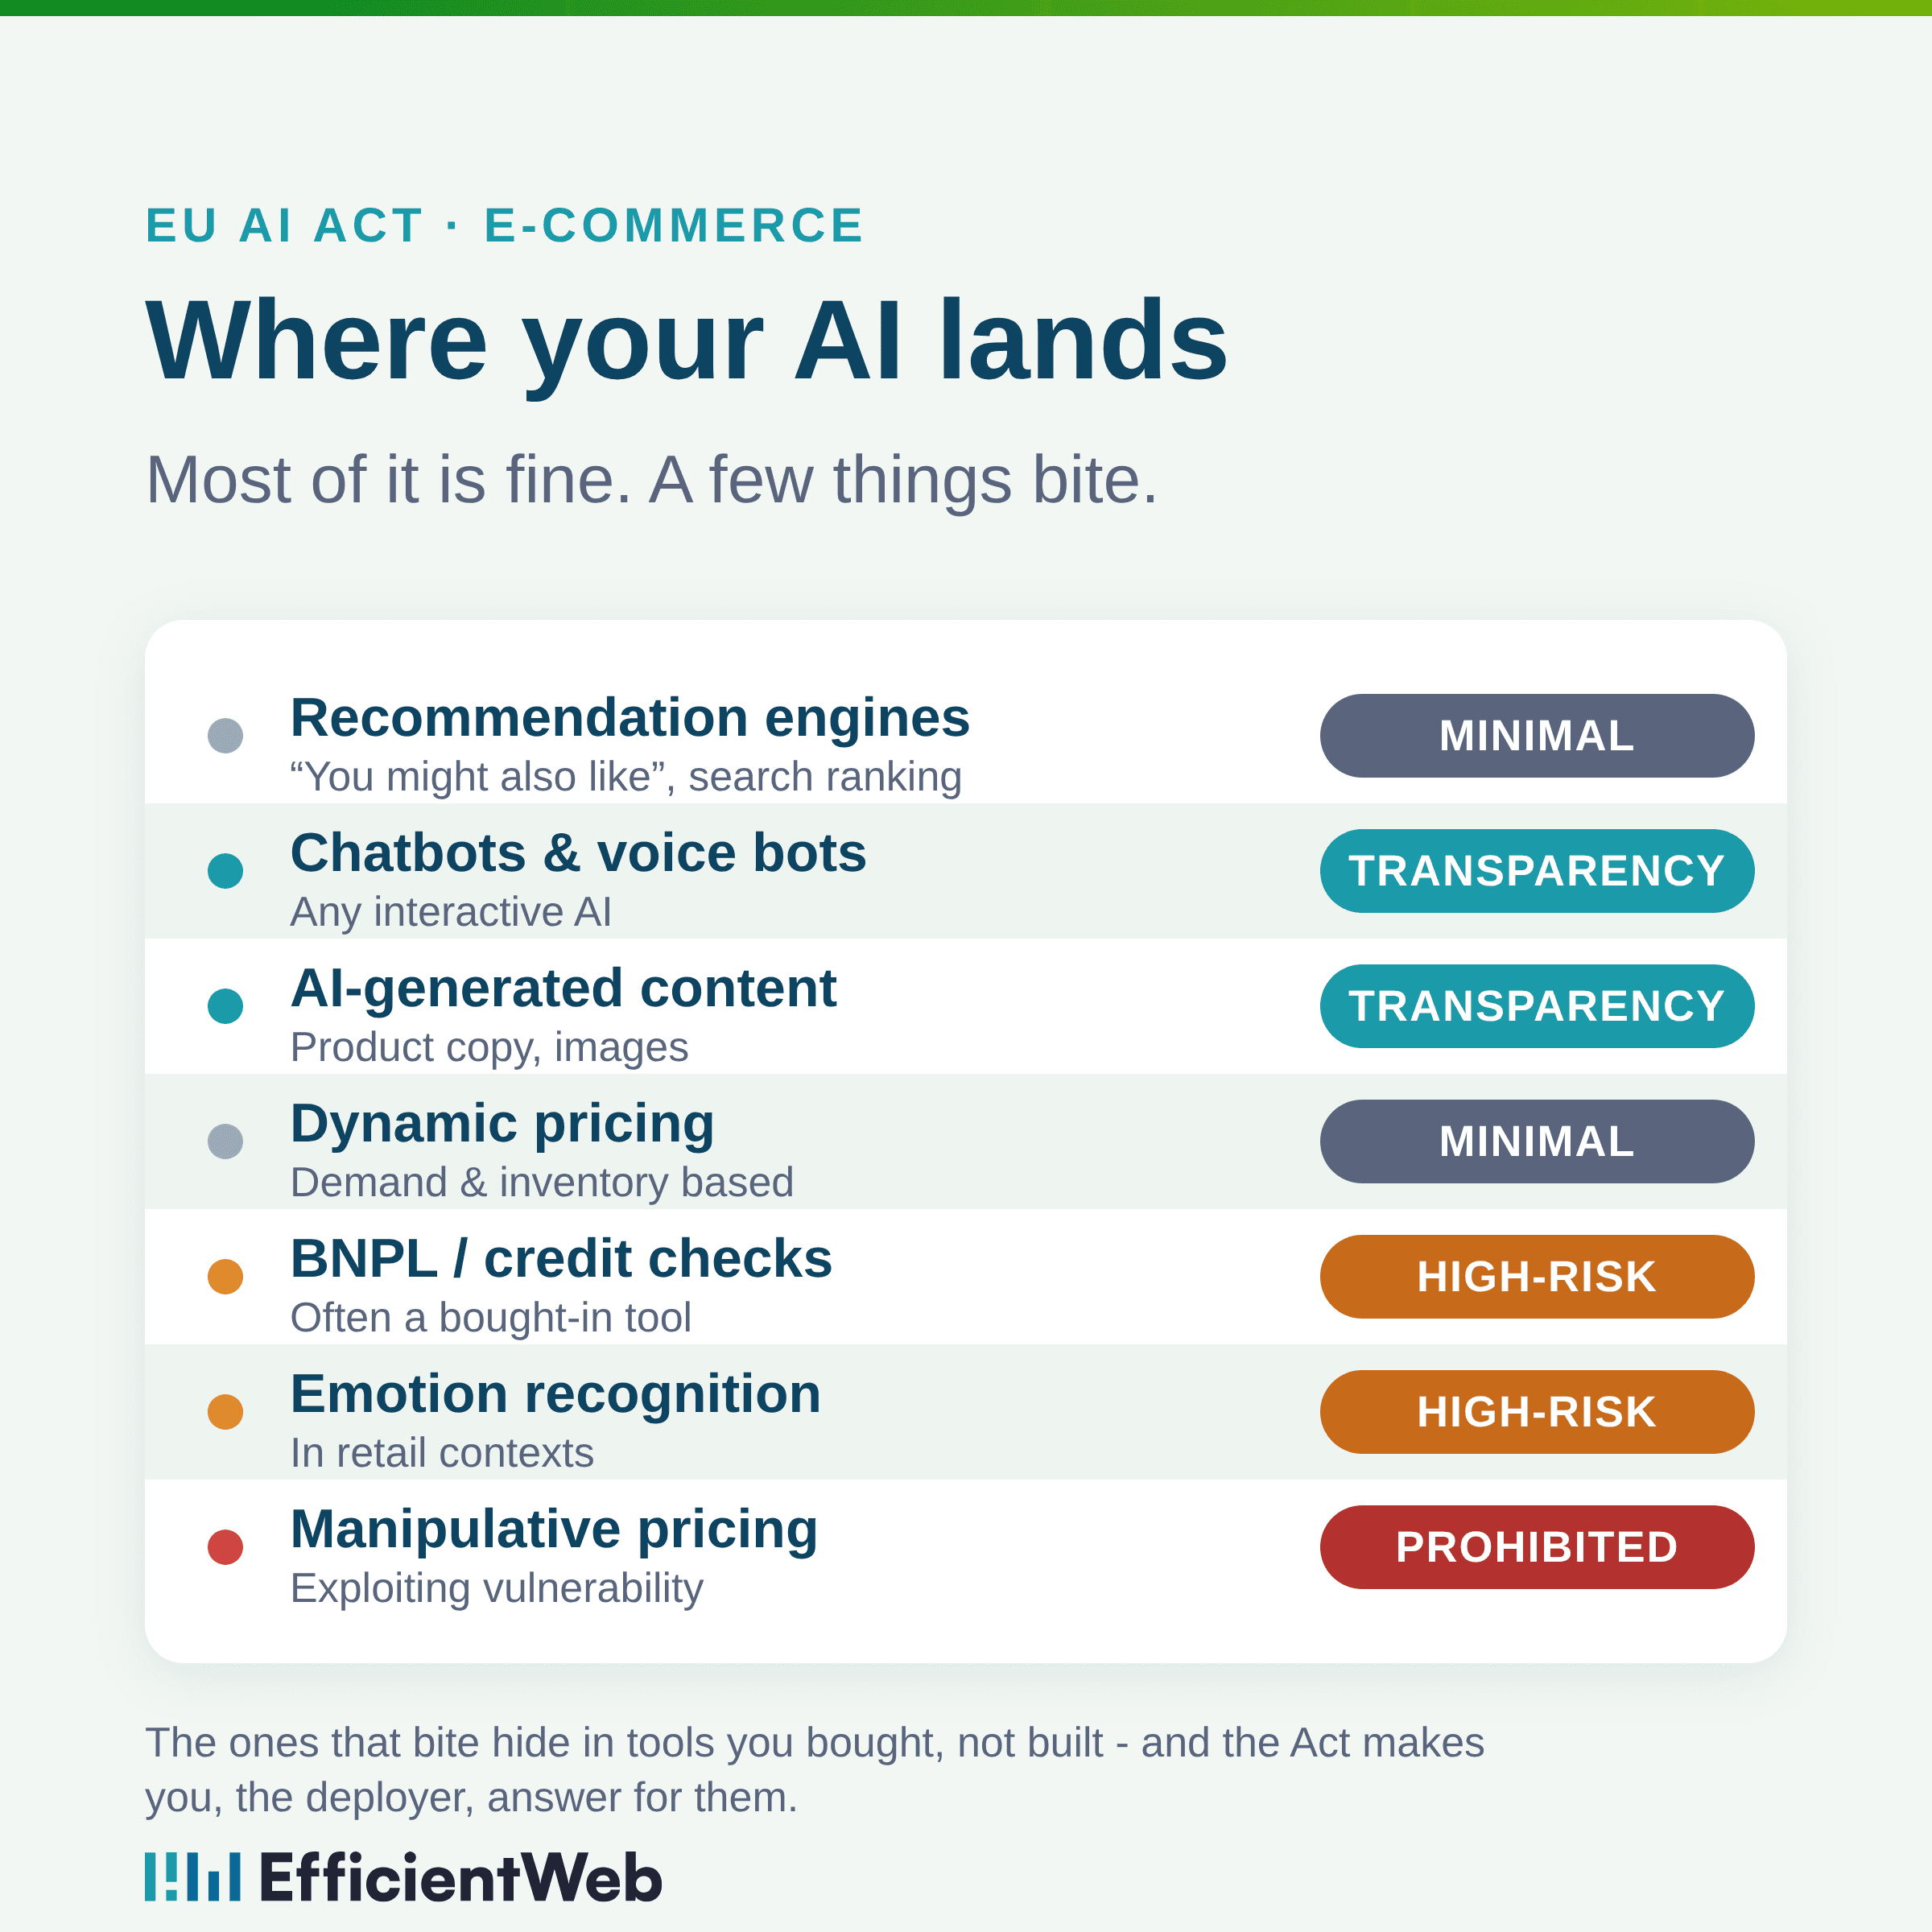
- Twój silnik rekomendacji – blok „może ci się spodobać” – to minimalne ryzyko. W praktyce poza regulacją. To samo dotyczy większości uczenia maszynowego, które po cichu pracuje pod witryną sklepu: rankingu wyszukiwania, oceny ryzyka oszustw we własnych transakcjach, prognozowania stanów magazynowych. Rozporządzenie napisano tak, żeby zostawić systemy niskiego ryzyka w spokoju – i tak się dzieje.
- Chatboty i inne interaktywne AI są o stopień wyżej, w kategorii, którą rozporządzenie traktuje jako ryzyko związane z przejrzystością. Obowiązkiem jest ujawnienie i tylko ujawnienie: użytkownik musi wiedzieć, że rozmawia z maszyną, a nie z człowiekiem. To całe wymaganie. Żaden audyt, żadne zgłoszenie – tylko wyraźny sygnał, że po drugiej stronie jest oprogramowanie.
- Dynamiczne ustalanie cen jest w porządku, dopóki robi zwykłe rzeczy. Dostosowywanie się do popytu, stanów magazynowych czy ruchów konkurencji to standardowy handel i rozporządzenie go nie rusza. Jest jednak twarda granica: ustalanie cen lub personalizacja, które mają na celu wykorzystanie czyjejś słabości – wieku, niepełnosprawności, trudnej sytuacji finansowej – to praktyka zakazana, a nie tylko ryzykowna. Ten zakaz obowiązuje od lutego 2025 roku. Zwykła optymalizacja przychodów jest daleko od tej granicy. Celowe kierowanie działań do osób szczególnie podatnych ją przekracza.
- Treści generowane przez AI to obszar, który zaskakuje tych, którzy o nim nie myśleli. Jeśli generujesz opisy produktów lub grafiki za pomocą modelu, te treści muszą być oznaczone jako wygenerowane przez AI w formacie odczytywalnym maszynowo. Jest trochę czasu na oddech, ale mniej, niż się zakłada: przepisy obowiązują od 2 sierpnia 2026 roku wobec systemów objętych ich zakresem, niezależnie od tego, kiedy je wdrożyłeś – jedyna ulga przejściowa dotyczy konkretnie obowiązku oznaczania i wykrywania, gdzie dostawcy systemów generatywnych już wprowadzonych do obrotu mają czas do 2 grudnia 2026 roku. Nie musisz też wracać i ponownie oznaczać treści wygenerowanych przed tym terminem. Ale nowe treści generowane od teraz wymagają oznaczenia.
Czego naprawdę wymaga od ciebie art. 50
Jeśli sprowadzić zasady przejrzystości do sedna, obowiązek uruchamiają cztery sytuacje: bezpośrednia interakcja z człowiekiem, treści generowane przez AI, rozpoznawanie emocji lub kategoryzacja biometryczna oraz deepfake’i lub teksty pisane przez AI publikowane w celu informowania opinii publicznej o sprawach leżących w interesie publicznym.
W typowym sklepie internetowym w grę wchodzą tylko dwie z tych czterech. Masz coś interaktywnego, więc to ujawniasz. Generujesz treści, więc je oznaczasz. Oznacz bota, oznacz wygenerowane treści – dla większości sprzedawców to cała zgodność e-commerce z AI Act. Komisja Europejska opublikowała w lipcu 2026 roku szczegółowe wytyczne właśnie w tej sprawie, więc szczegóły nie są kwestią zgadywania.
Dla porządku: za nieprzestrzeganie tych obowiązków przejrzystości grożą kary do 15 mln euro lub 3% całkowitego rocznego światowego obrotu, z uwzględnieniem zasady proporcjonalności wobec mniejszych firm. Wspominam o tym raz i idę dalej, bo zaczynanie od kar prowadzi do zgodności ze strachu zamiast ze zrozumienia – a strach zwykle kupuje niewłaściwe rzeczy.
Trzy obszary, które naprawdę gryzą – i gdzie się ukrywają
Skoro obowiązki przejrzystości to łatwa część, oto ta, która zasługuje na prawdziwą uwagę. Niektóre zastosowania AI w e-commerce trafiają do kategorii wysokiego ryzyka lub praktyk zakazanych – i zwykle kryją się w narzędziach, które kupiłeś, a nie zbudowałeś.
Odroczone płatności (BNPL) i ocena zdolności kredytowej to najważniejszy przypadek. Każde AI, które decyduje o tym, kto dostaje dostęp do kredytu, jest w świetle rozporządzenia systemem wysokiego ryzyka – to ta sama kategoria co scoring przy udzielaniu pożyczek, a znalazła się tam, bo błędna decyzja istotnie wpływa na czyjeś życie. Haczyk dla sprzedawców polega na tym, że ta funkcja zwykle przychodzi w ramach platformy lub wtyczki. Nie zbudowałeś modelu kredytowego – włączyłeś funkcję. Ale jej włączenie czyni cię podmiotem stosującym.
Rozpoznawanie emocji i nastrojów to drugi przypadek. Zasady zależą od tego, do czego go używasz. Wobec pracowników lub w edukacji rozpoznawanie emocji jest całkowicie zakazane. W innych kontekstach – na przykład w handlu detalicznym – to system wysokiego ryzyka, a nie zakazany, ale wysokie ryzyko wciąż oznacza realne obowiązki i rzadko jest warte zachodu przy marginalnej wiedzy, jaką daje.
Systemy manipulacyjne lub wykorzystujące słabości to trzeci przypadek i – jak wyżej – one nie podlegają regulacji, tylko są zakazane. Jeśli narzędzie zaprojektowano tak, żeby skłaniać użytkowników podstępem do decyzji, których inaczej by nie podjęli, albo żeby wykorzystywać czyjąś słabość, jest po złej stronie granicy, którą egzekwuje się już od ponad roku.
Wspólnym mianownikiem są zakupy. Przy przejęciach projektów i audytach trafiamy czasem na kupione rozwiązania AI, które klient traktuje jako problem zgodności po stronie dostawcy – widżet scoringowy, silnik personalizacji, wtyczkę, którą ktoś włączył dwa lata temu i o niej zapomniał. Dostawca to zbudował. Ale w świetle rozporządzenia to klient to stosuje, a obowiązek idzie za stosowaniem, nie za budową. To nie powód do paniki. To powód, żeby wiedzieć, co jest włączone.
Co konkretnie zrobić
Nic z tego nie wymaga programu prawnego. Dla większości sklepów uporządkowanie obowiązków wynikających z AI Act to jedno popołudnie i jedna lista.
Zinwentaryzuj AI, które ma kontakt z twoimi klientami – nie każdy model w stacku technologicznym, tylko te, z którymi stykają się użytkownicy albo które podejmują decyzje na ich temat. Ujawnij te interaktywne. Oznacz wygenerowane treści. Potem weź tych kilka rzeczy, które mogą być wysokiego ryzyka albo zakazane – wszystko, co podejmuje decyzje kredytowe, wszystko, co odczytuje emocje, wszystko, co kształtuje ceny w sposób, którego wolałbyś nie tłumaczyć na głos – i przyjrzyj im się naprawdę, zamiast z nadzieją wzruszyć ramionami.
Kosztem pominięcia tego nie jest kara pierwszego dnia. Egzekucja nie zapuka do małego sklepu we wtorek rano. Koszt jest cichszy: nikt nie odpowiada za to pytanie, więc domyślną odpowiedzią staje się „dostawca pewnie to ogarnia” – a ta odpowiedź jest błędna dokładnie w tych przypadkach, które mają największe znaczenie.
Jeśli jesteś w trakcie budowy lub przejęcia projektu i chcesz, żeby ktoś drugi spojrzał, które z twoich rozwiązań AI mają kontakt z klientem – i do jakiej kategorii trafia każde z nich – to rozmowa, którą i tak prowadzimy. Warto ją odbyć, zanim zapyta o to regulator.
Porozmawiajmy